Entender o que é autenticação de dois fatores (também chamada de verificação em duas etapas) é a medida mais importante que existe pra evitar que suas contas sejam invadidas — mais importante até que a própria senha, embora as duas trabalhem juntas.
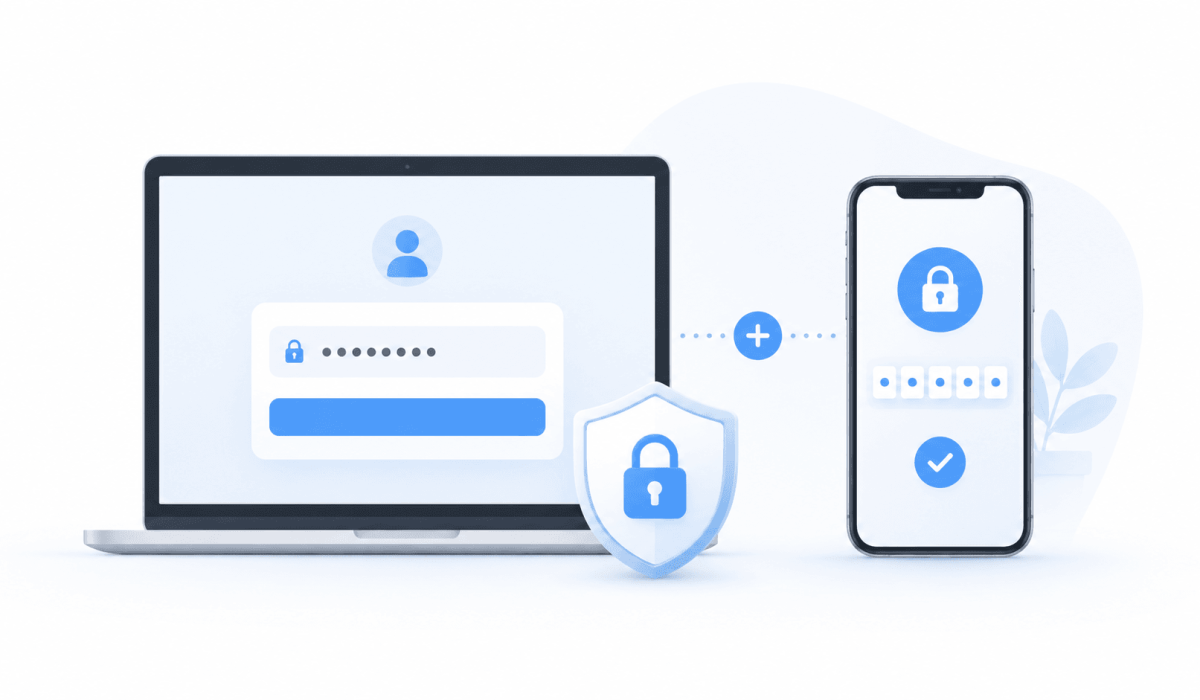
Pensa numa fechadura eletrônica: a senha é a chave, mas o 2FA é o código extra que só você tem, exigido além da chave pra realmente abrir a porta. Mesmo que alguém copie sua chave, sem esse segundo código a porta continua trancada.
Resposta rápida: autenticação de dois fatores é uma camada extra de proteção que exige uma segunda confirmação — além da senha — pra liberar o acesso a uma conta. Os métodos mais comuns são aplicativo autenticador (o mais recomendado pro uso do dia a dia), chave de segurança física (o mais seguro) e código por SMS (o mais prático, mas também o mais vulnerável). Ativar em pelo menos e-mail, banco e redes sociais já reduz bastante o risco de invasão.
Como a autenticação de dois fatores protege você na prática
O mecanismo exige dois tipos de prova diferentes: algo que você sabe (a senha) e algo que você tem (o celular ou uma chave física). Um criminoso pode descobrir sua senha por vazamento ou phishing, mas dificilmente vai ter acesso ao segundo item ao mesmo tempo.
Segundo o NIST (o instituto de padrões técnicos dos Estados Unidos), essa combinação alcança o que é chamado de AAL2 — um nível de garantia de autenticação bem mais resistente a ataque de força bruta e a credenciais vazadas circulando na dark web. Na prática, isso significa que mesmo uma senha comprometida deixa de ser suficiente pra um criminoso entrar na sua conta.
Um exemplo concreto ajuda a visualizar: imagine que você recebe um e-mail de phishing bem feito, imitando seu banco, e sem perceber digita sua senha real num site falso. Sem essa camada extra ativa, o criminoso já teria tudo que precisa pra entrar na sua conta de verdade. Com ela ativa, ele esbarra num pedido de código que só o seu celular ou sua chave física conseguem gerar — e a invasão para exatamente aí.
Por que só senha não basta mais
Vazamento de dado deixou de ser exceção — é rotina. Bases inteiras de e-mail e senha circulam publicamente depois de vazamentos grandes, e criminosos usam essas listas em um ataque chamado credential stuffing: testam automaticamente a mesma combinação de e-mail e senha em dezenas de sites diferentes, apostando que a pessoa reutilizou a senha em mais de um lugar.
Esse tipo de ataque não depende de adivinhar nada — só de testar credenciais que já vazaram em outro serviço qualquer. Uma segunda camada de confirmação é o que impede que esse teste automatizado, mesmo quando acerta a senha certa, resulte em acesso de verdade à conta.
2FA e biometria: qual a diferença
É comum confundir os dois. Impressão digital e reconhecimento facial são biometria — a categoria “algo que você é”, um terceiro tipo de prova de identidade, diferente de “algo que você sabe” (senha) e “algo que você tem” (celular ou chave física).
Usar biometria pra desbloquear o celular ou confirmar um pagamento é conveniente, mas isoladamente não substitui essa proteção em duas camadas numa conta online — a menos que o serviço combine biometria com outro fator, como muitos apps bancários já fazem (biometria pra abrir o app, mais um código adicional pra ações sensíveis como transferência). O importante é sempre ter pelo menos dois tipos de prova diferentes protegendo o que realmente importa, não só um, seja qual for a combinação escolhida.
Os 3 métodos de autenticação de dois fatores
Nem todo método de autenticação de dois fatores oferece o mesmo nível de proteção — vale conhecer as diferenças antes de escolher qual ativar.
App autenticador (recomendado)
Aplicativos como Google Authenticator, Microsoft Authenticator e Authy geram um código numérico baseado em tempo (chamado TOTP) que muda a cada 30 segundos. Como o código é gerado direto no seu celular, sem depender de rede de telefonia, é bem mais seguro que SMS e funciona até sem internet no momento do login.
Um detalhe prático que vale considerar na hora de escolher o app: alguns, como o Authy, sincronizam os códigos na nuvem e facilitam a transição pra um celular novo; outros, como o Google Authenticator (nas versões mais antigas), guardavam tudo só no aparelho, o que virava um problema real se o celular fosse perdido sem backup configurado. Vale conferir se o app escolhido oferece algum tipo de backup antes de depender dele como método principal.
Chave de segurança física (segurança máxima)
Dispositivos USB ou NFC que seguem o padrão FIDO2, conectados fisicamente pra confirmar o login. NIST e CISA consideram esse o método mais resistente a phishing que existe hoje, porque a chave verifica o site de verdade antes de liberar o acesso — nem um site falso muito bem feito consegue enganar. Modelos como a YubiKey são os mais conhecidos e funcionam com a maioria dos serviços grandes (Google, Microsoft, GitHub, entre outros).
É o padrão recomendado pra quem lida com informação mais sensível — jornalista, executivo, administrador de sistema — mas exige comprar o dispositivo físico e correr o risco de perdê-lo fisicamente, o que faz muita gente manter uma segunda chave reserva guardada em outro lugar.
SMS ou ligação (mais prático, mais vulnerável)
É o método mais fácil de configurar, porque não exige instalar nada — mas também é o mais vulnerável. Ataques de SIM swap (quando o criminoso transfere seu número pra um chip dele através de engenharia social com a operadora) conseguem interceptar esse código. Vale usar só quando app autenticador ou chave física não estiverem disponíveis no serviço.
Como ativar nas contas principais
O caminho muda um pouco de serviço pra serviço, mas a lógica geral se repete:
- WhatsApp: Configurações → Conta → Confirmação em duas etapas.
- Google: Configurações da conta → Verificação em duas etapas.
- Facebook e Instagram: Configurações de segurança e login, dentro do menu de privacidade de cada rede.
- Banco e serviços financeiros: geralmente já vem ativado por padrão, mas vale conferir nas configurações de segurança do app se o método usado é o mais seguro disponível — muitos bancos já oferecem app autenticador como alternativa ao SMS.
- Microsoft (Outlook, Office, OneDrive): Conta Microsoft → Segurança → Opções de segurança avançadas → Verificação em duas etapas.
Vale reforçar: conta de trabalho ligada a serviço na nuvem (Microsoft 365, Google Workspace) merece essa proteção tanto quanto conta pessoal — muitas vezes até mais, porque costuma dar acesso a documento e comunicação de terceiros, não só dado próprio.
Se essa ainda não é a primeira etapa da sua proteção digital, o guia completo sobre cybersegurança explica onde o 2FA se encaixa dentro de uma estratégia de proteção mais ampla.
Erros comuns na hora de usar
- Achar que 2FA dispensa senha forte. Os dois trabalham juntos — uma senha fraca ainda facilita o primeiro passo do ataque, mesmo com 2FA ativo depois.
- Usar só SMS quando o serviço oferece app autenticador. Se a opção mais segura está disponível, não faz sentido ficar no método mais vulnerável só por comodidade inicial.
- Não salvar os códigos de backup. A maioria dos serviços gera uma lista de códigos reserva na hora de ativar o 2FA — perder o celular sem ter esses códigos salvos em outro lugar pode significar ficar trancado pra fora da própria conta.
- Desativar o 2FA “porque dá trabalho”. O segundo passo leva poucos segundos a mais no login — muito menos tempo do que recuperar uma conta invadida.
- Deixar todas as contas dependendo do mesmo celular sem plano B. Se o único método de 2FA que você usa está preso a um único aparelho, perder ou trocar esse celular sem backup vira um problema em cadeia pra todas as contas de uma vez.
Perguntas frequentes
Precisa, sim. A senha continua sendo a primeira camada de defesa — o 2FA é adicional, não substitui.
Use os códigos de backup salvos no momento em que você ativou o 2FA, ou siga o processo de recuperação de conta do próprio serviço. Por isso vale sempre guardar esses códigos em outro lugar seguro, não só no celular.
É melhor que nenhuma proteção, mas autoridades como NIST e CISA recomendam priorizar app autenticador ou chave física quando disponíveis, por causa da vulnerabilidade a ataques de SIM swap.
Idealmente sim, mas se precisar priorizar, comece pelas mais críticas: e-mail principal (porque costuma recuperar todas as outras), banco e redes sociais mais usadas.
Pra maioria das pessoas, um app autenticador já entrega proteção bem sólida. A chave física vale mais a pena pra quem lida com informação especialmente sensível ou já foi alvo de tentativa de invasão antes.
Fontes e referências
NIST — Cybersecurity Framework
CISA — Secure Our World
Conclusão
Ativar a autenticação de dois fatores é uma das mudanças de maior impacto que você pode fazer na sua segurança digital, e leva poucos minutos por conta. Sem ela, uma senha vazada ou descoberta já é suficiente pra um criminoso entrar — com ela, esse mesmo criminoso esbarra numa segunda barreira que não tem como driblar só sabendo sua senha.
Comece pelo e-mail principal, que costuma ser a porta de recuperação de todas as suas outras contas, e vá expandindo a partir daí.
No fim, ativar a autenticação de dois fatores é a diferença entre ser um alvo fácil ou não ser, pra praticamente qualquer criminoso que dependa só de uma senha comprometida.